- تجارت فارکس چیست؟راهنمای سریع برای مبتدیان
- ضرر UBS حفره تجارت اروپا را در معرض دید قرار می دهد
- NFT ها در محبوبیت فرو می روند؟بله ، این معنی دارد.
- دوره های آموزشی
- رویکرد ریگاتونی به کشش دو لایه
- در تاریخ طولانی سقوط بازار، سقوط کرونا کوتاهترین زمان بود
- حساب ها را مقایسه کنید
- چرا کورکورانه پیروی از گزینه های معاملات شما در نهایت منجر به شکست می شود
- همبستگی آماری
- الگوی شمع Double Doji: معنی آن چیست؟

آخرین مطالب
امکانات وب


Solana یک بستر blockchain است که برای میزبانی برنامه های غیر متمرکز و مقیاس پذیر طراحی شده است ، که توسط آناتولی یاکوونکو ایجاد شده است که اولین مقاله سفید Solana را در سپتامبر 2020 منتشر کرده است ، اگرچه ایده ایجاد این پلتفرم مورد بحث قرار گرفت و از سال 2017 به طور عمومی ساخته شد. Solana شناخته شده استبسیار سریع ، کارآمد و قدرتمند. از زبانهای برنامه نویسی زنگ زدگی استفاده می کند ، به این معنی که برنامه نویسان روی این سکو واقعاً بسیاری از کتابخانه ها را ندارند و آنها باید همه چیز را از ابتدا رمزگذاری کنند. همچنین از C و C ++ استفاده می کند. Solana بسیار سریع است زیرا می تواند 710. 000 معاملات در ثانیه انجام دهد که در مقایسه با سایر رقبا مانند اتریوم و بیت کوین بسیار زیاد است.(اگرچه حداکثر 50000 بود اما به این معنی نیست که Solana نمی تواند 710. 000 TX در هر ثانیه درست کند ، اما آنها هنوز به آن نرسیده اند) Solana یک پلت فرم blockchain با کارایی بالا است که از یک الگوریتم اجماع جدید به نام "اثبات" استفاده می کندتاریخ "(POH) برای اعتبارسنجی معاملات. این هدف ارائه معاملات سریع و کم هزینه ضمن حفظ سطح بالایی از عدم تمرکز است. cryptocurrency بومی سولانا Sol نام دارد. این شبکه از چندین گره اعتبار سنج به عنوان یک اقدام امنیتی استفاده می کند که باعث می شود شبکه نیز کارآمد و سریع باشد.
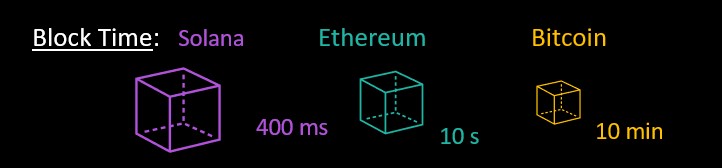
طرح های رمزنگاری:
اثبات تاریخ:
اثبات تاریخ در سولانا یک تکنیک اجماع است که باعث می شود Blockchain Solana بتواند در حالی که هنوز به معاملات سریع دست می یابد ، یک شبکه غیرمتمرکز باقی بماند. این یک سابقه قابل اثبات از ترتیب وقایع Blochain که رخ داده است ایجاد می کند. به عنوان مثال برای ایجاد قیاس که این تکنیک را ساده می کند ، ما عکس های تقلا شده در هر مرحله از تقسیم سلولی را گرفته ایم:
ما هنوز هم می توانیم آنها را با استفاده از تئوری تقسیم سلولی به عنوان تابعی از زمان سازماندهی کنیم ، حتی اگر زمان هر عکس را نمی دانیم.
به همین ترتیب ، Solana U Sing Hashing ، یک تابع تأخیر بازگشتی قابل اثبات در تعداد مشخصی از مراحل پی در پی ارزیابی می کند و خروجی هایی را تولید می کند که به صورت عمومی تأیید می شوند ، Sha256 معاملات و رویدادهای دریافتی را هشدار می دهد ، در تعداد مشخصی از مراحل پی در پی ارزیابی می شود و منحصر به فرد تولید می کندخروجی که آشکارا و کارآمد تأیید شده است. در اصل یک SHA-256 با استفاده از خروجی قبلی به عنوان ورودی بعدی به هش بعدی SHA-256 اجرا می شود. تعداد و خروجی فعلی به صورت دوره ای ثبت می شود.
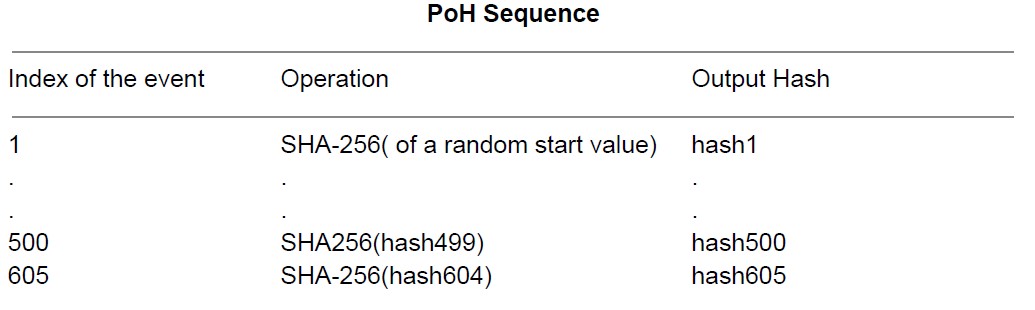
به منظور موازی کردن ، ما به یک حمله نیروی بی رحمانه با استفاده از هسته نیاز داریم که غیرممکن است. 2 از این رو ، ما 128 می توانیم اطمینان دهیم که زمان واقعی بین هر پیشخوان تولید شده و همچنین ترتیب هر ضد متناسب با زمان واقعی می گذرد. از آنجا که عملکرد هش مورد استفاده مقاوم در برابر برخورد است ، این هش فقط توسط یک موضوع رایانه ای محاسبه می شود زیرا پیش بینی مقدار هش در یک شاخص معین غیرممکن است. اگر می خواهیم مقدار هش را در شاخص 600 بدانیم ، در واقع باید الگوریتم 600 بار از مقدار شروع را اجرا کنیم. بنابراین ، این بدان معنی است که زمان واقعی واقعی بین I = 0 و I = 600 طبق ساختار داده گذشت.
در شکل قبلی (1) ، ● هش 62F51643C1 در تعداد 510144806912 تولید شد.● Hash C43D862D88 در تعداد 510146904064 تولید شد. بنابراین ، با توجه به شمارش ها و اثبات تاریخ می توانیم اعتماد کنیم که زمان واقعی بین تعداد 510144806912 و تعداد 510146904064 رخ داده است.
-شکل 2 درج یک TX در POH
در شکل (2) در اثبات توالی تاریخ ، می توانیم مشاهده کنیم که معامله (TX1) در تعداد 501 رخ داده است و معامله (TX2) در تعداد 51014 رخ داده است ، سپس می توانیم با تجزیه و تحلیل POH بگوییم که TX1 حداکثر از تعداد 510 اتفاق افتاده استو TX2 حداکثر از تعداد 510148 درج شد. بنابراین ، TX1 قبل از TX2 ساخته شد.
شکل 3- امضای دیجیتال
هر ورودی به POH به خود POH اشاره دارد. هنگامی که کاربران معامله را وارد می کنند ، از هش قبلی قبلی استفاده می کنند که برای آنها قابل مشاهده است و سپس معامله را امضا می کند. این معامله امضا شده بخشی از ورودی SHA-256 (هش قبلی ، TX امضا شده) برای تولید هش بعدی در POH است. بدون کلید خصوصی کاربر ، هیچ چیز قابل تغییر نیست.
تایید:
بر خلاف دنباله ضبط شده که توسط یک پردازنده واحد تولید می شود ، خروجی به صورت موازی تأیید می شود.
شکل 4: تأیید موازی
همانطور که در شکل 4 ، یک اعتبار سنج واحد می تواند تأیید کند که هش 1 به عنوان ورودی هش 2 استفاده شده است. در همان زمان تأیید می کند که هش 2 و TX امضا شده ورودی برای تولید هش 3 با استفاده از دو هسته برای تأیید است. زمان کل تولید POH را می توان با تعداد کل هش بر روی هش در هر ثانیه 1 هسته واحد محاسبه کرد:
کل زمان لازم برای تأیید POH است:
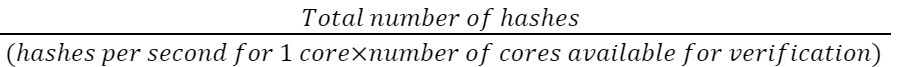
مقیاس افقی:
با مخلوط کردن حالت دنباله از هر ژنراتور به طرف دیگر می توانیم به مقیاس بندی افقی برسیم تا بتوانیم بسیاری از ژنراتورهای هماهنگ POH را تهیه کنیم. مقیاس گذاری را می توان بدون تقسیم به پارتیشن ها (Sharding) بدست آورد. استفاده از خروجی دو ژنراتور برای حفظ کامل ترتیب وقایع اجباری است.
در جدول قبلی ، ژنراتور A و B در حال مخلوط کردن توالی هایی مانند A دریافت داده از B (Hash1b) ، Hash1b جدیدترین حالت B و حالت جدید B را در A. مشاهده می کند. بنابراین ، هش بعدی درA به وضعیت B. بستگی دارد. مانند این می توانیم استنباط کنیم که Hash1b قبل از Hash3a اتفاق افتاده است. این یک خاصیت انتقالی است به این معنی که اگر بیش از 2 ژنراتور وجود داشته باشد که از طریق یک ژنراتور خاص معمولاً (A B C) هماهنگ شوند ، می توانیم پیگیری کنیم که ANC با وجود هماهنگ شدن مستقیم به یکدیگر وابسته است ، B ژنراتور مشترک آنها است. هماهنگ سازی دوره ای یک تایمر برای سیستم کلی است زیرا هر ژنراتور مسئول بخشی از ترافیک خارجی است. به این ترتیب ، این سیستم قادر خواهد بود تا با استفاده از زمان واکنش شبکه (تأخیر) بین ژنراتورها ، تعداد بیشتری از رویدادها را برای ردیابی آن با توجه به زمان واقعی انجام دهد.
ثبات:
برای اطمینان از توالی های تولید شده و مقاوم در برابر حملات ، کاربران باید جدیدترین خروجی مشاهده شده از دنباله ای را که تصور می کنند در ورودی خودشان معتبر است ، وارد کنند
حملات:
تغییر ترتیب:
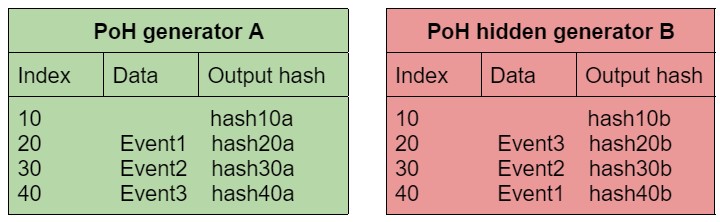
در حین حمله ، اثبات مخرب ژنراتورهای تاریخ ، دنباله دوم تکراری را با ترتیب معکوس از وقایع ایجاد می کند ، در این صورت می تواند به تمام رویدادها دسترسی پیدا کند یا قادر به تولید توالی پنهان سریعتر باشد. برای تأمین امنیت سیستم از این نوع حملات ، هر رویداد تولید شده توسط کاربران باید آخرین هش اخیر را داشته باشد که مشتری یک توالی معتبر در نظر گرفته است. اگر مشتری داده های Event1 را تولید کند ، آنها باید هش اخیر مورد نظر خود را وصل کنند.
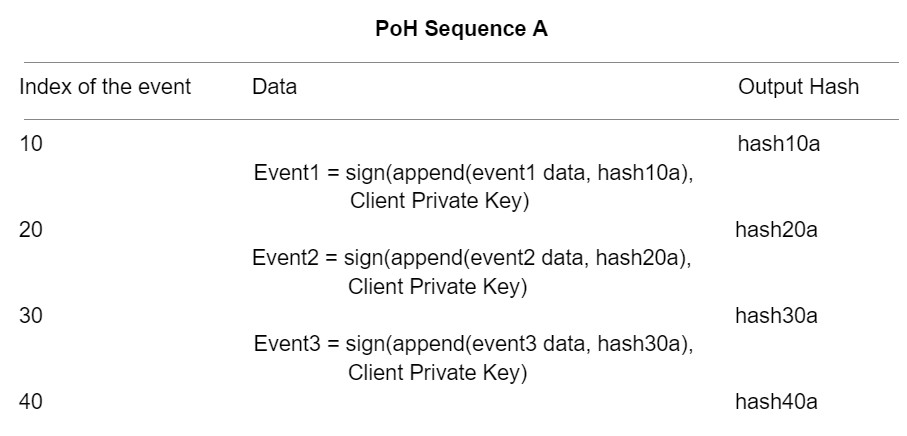
به منظور انتشار دنباله ، Event3 امتیاز در Hash30a ، اگر اینگونه نباشد ، کاربران این دنباله آن را نامعتبر می دانند. بنابراین هر حمله محدود است زیرا این یک اختلال جزئی است و مشتری تعداد هش های تولید شده را رعایت می کند. علاوه بر این ، نرم افزاری که توسط مشتریان نوشته شده است به سادگی فرض نمی کند که یک دنباله فقط از دوره هشگاه بین اخیر و هش جدید وارد شده صحیح است ، همچنین از اثبات مخرب ژنراتورهای تاریخ جلوگیری می کند که از بازنویسی هش های رویداد مشتری استفاده می کنند زیرا آنها ارسال می کنندامضای آنها با داده های جدیدترین و درج شده هش به جای ارسال فقط داده ها. تأیید این داده ها با تأیید امضا و همچنین جستجوی آخرین هش قبل از هش رویداد درج شده انجام می شود.
(امضای ، کلید عمومی ، HASH30A ، DATA3 DATA) = Event3 تأیید (امضای ، کلید عمومی ، رویداد 3) جستجو (HASH30A ، POHASENCENCE)
2. Reversal:
برای تولید یک دستور معکوس ، مهاجم دنباله مخرب را درست پس از رویداد دوم شروع می کند که در حال حاضر تأخیر است که به همسالان عادی اجازه می دهد تا گره های همسایه را در مورد ارتباط اصلی غیر مخرب قرار دهد.
3. حملات بلند:
این نوع حمله شامل استفاده از کلیدهای خصوصی متروکه قدیمی و ایجاد یک دفترچه جعلی است. یک مشتری مخرب که به یک کلید خصوصی دور ریخته شده دسترسی دارد ، باید یک رکورد تاریخی را بازسازی کند که همان زمان اصلی را که در تلاش برای ایجاد آن است ، به همان زمان می برد. این عملیات به یک پردازنده سریعتر از شبکه مورد استفاده نیاز دارد ، در غیر این صورت ، مهاجم هرگز قادر به رسیدن به طول تاریخ نخواهد بود. علاوه بر این ، فقط یک منبع زمان واحد برای همگام سازی وجود دارد زیرا شبکه به گونه ای ساخته می شود که همه شرکت کنندگان فقط به یک رکورد تاریخی تک اعتماد خواهند داشت. به این ترتیب POH در برابر حملات فضا و زمانی محافظت می کند.
حریم خصوصی و امنیت در سولانا
Solana یک بستر blockchain با کارایی بالا است که هدف آن ارائه معاملات سریع ، کم هزینه و برنامه های غیر متمرکز است. پروتکل Solana دارای ویژگی های حریم خصوصی داخلی نیست ، با این حال ، برخی از راه حل های تقویت حریم خصوصی وجود دارد که برای Solana پیشنهاد شده است ، مانند استفاده از اثبات آگاهی صفر برای فعال کردن معاملات خصوصی. اما هنوز به طور گسترده اتخاذ نشده است.
علاوه بر این Solana یک بستر blockchain غیر متمرکز است ، به این معنی که از اجماع توزیع شده برای اعتبارسنجی و ضبط معاملات در شبکه خود استفاده می کند. این امر باعث می شود که در برابر اشکال بسیاری از حملات ، از جمله مواردی که شامل کنترل یک نقطه از شکست است ، مقاوم باشد. شبکه Solana با مکانیسم اجماع اثبات سهام (POS) ایمن می شود ، که در آن اعتبار سنجی در شبکه برای شرکت در فرآیند اجماع ، نشانه های خود را به خود اختصاص می دهد. این یک انگیزه اقتصادی برای اعتبار سنج ها می تواند صادقانه عمل کند و از امنیت شبکه اطمینان حاصل کند. با این حال ، مانند هر سیستم نرم افزاری ، Solana در برابر انواع حملات و آسیب پذیری ها مصون نیست. خیلی سریع است و برای حفظ توالی های مخرب از آلوده کردن سیستم ، به تأیید مداوم نیاز دارد ، اما تاکنون عملکردی که از SHA-256 استفاده می کند مقاوم در برابر برخورد است و POS تاکنون بسیار ایمن بوده است. کد قرارداد هوشمند را می توان حسابرسی و آزمایش کرد تا آسیب پذیری های احتمالی را به حداقل برساند ، اما کامل نیست. یک قرارداد هوشمند در حال اجرا بر روی Solana می تواند اشکالات داشته باشد ، که می تواند برای سرقت وجوه یا اختلال در عملکرد عادی قرارداد مورد سوء استفاده قرار گیرد. به طور خلاصه ، در حالی که Solana به گونه ای بسیار ایمن طراحی شده است ، لازم به ذکر است که هیچ سیستمی نمی تواند کاملاً ایمن باشد و کاربران هنگام استفاده از پلتفرم و تعامل با قراردادهای هوشمند باید احتیاط کنند.
Solana در مقابل سایر ارزهای رمزنگاری شده
بنیانگذار Ethereum اخیراً گفت که سولانا سزاوار این است که حتی اگر این اولین رقیب ارزش باشد ، فرصتی داشته باشد. سولانا مورد توجه قرار گرفت و قیمت ها از مدتی به دلیل کارآیی ، سرعت و هزینه های معاملات ارزان قیمت بالا می رفت.
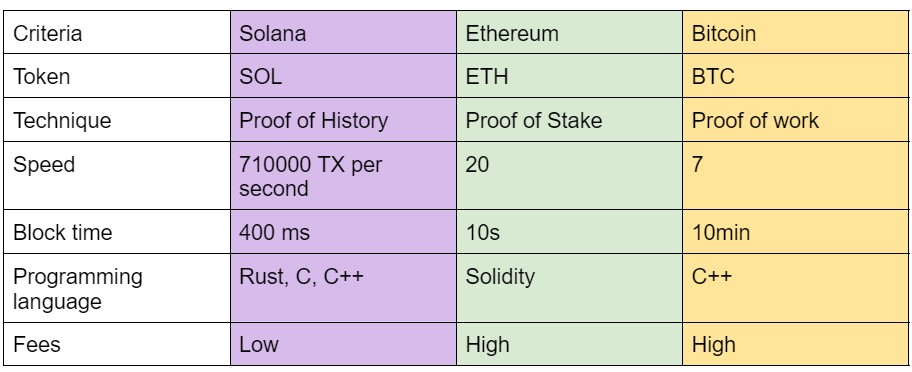
دشوار است که بگوییم آیا یک سکوی از دیگری ایمن تر است ، اما تفاوت کمی بین Solana و Ethereum وجود دارد زیرا این آخرین مورد غیر متمرکز تر از Solana است ، زیرا سرعت با هزینه همراه است. به غیر از این Solana یک بستر بسیار امن و با عملکرد بسیار بالایی است.
کسب درآمد از فارکس...
ما را در سایت کسب درآمد از فارکس دنبال می کنید
برچسب :
نویسنده : عسلی سهیال
بازدید : <-PostHit->
خبرنامه
